Em operações de marketing digital, o risco raramente aparece como “problema de telefone”. Ele surge como queda de performance, conta de anúncios em revisão, acesso bloqueado no mensageiro, time parado esperando um código de verificação que não chega. Para gestores de tráfego, social medias e equipes de growth, isso não é um detalhe técnico: é risco operacional.
Quando uma plataforma decide exigir confirmação por SMS, ou quando um acesso é contestado por segurança, o número de telefone vira o gargalo. E gargalos, em times que precisam reduzir riscos, devem ser tratados como infraestrutura — com redundância, governança e processos claros.
Por que bloqueios inesperados viraram risco operacional (e não só “dor de cabeça”)
Plataformas digitais reforçam continuamente mecanismos de segurança e autenticação. Isso inclui desafios de login, confirmações por SMS e revisões automatizadas. O objetivo declarado é reduzir fraudes e acessos indevidos, mas o efeito colateral para negócios legítimos é a interrupção do trabalho quando a verificação depende de um único canal.
O resultado é previsível: campanhas pausam, atendimento atrasa, relatórios ficam incompletos e o time perde janela de otimização. Em cenários de alto investimento, algumas horas de indisponibilidade já custam caro — e, pior, custam confiança interna (cliente, diretoria, parceiros).
Para entender o pano de fundo, vale acompanhar conteúdos de segurança e autenticação publicados por plataformas e veículos de grande alcance, como comunicados do Instagram e coberturas sobre golpes e proteção de contas no G1.
Onde o número de telefone entra no “ponto único de falha”
Em muitas rotinas, o número de telefone é usado para:
- Receber SMS de autenticação (OTP) para login;
- Recuperar senha;
- Confirmar alterações sensíveis (e-mail, dispositivo, permissões);
- Validar criação de perfis e integrações;
- Habilitar recursos de segurança, como verificação em duas etapas.
O problema aparece quando tudo isso depende do número pessoal de uma única pessoa (o gestor, o dono da agência, o social media). Se esse colaborador sai, perde o aparelho, troca de chip, fica sem sinal, ou simplesmente está fora do horário, a operação inteira fica refém.
Além do risco operacional, existe o risco de privacidade e conformidade: misturar vida pessoal com credenciais de trabalho aumenta a chance de vazamento, compartilhamento indevido e confusão de responsabilidades. No Brasil, a discussão sobre proteção de dados e boas práticas é recorrente; materiais públicos como as orientações da ANPD ajudam a contextualizar por que governança de acesso importa.
Estrutura mínima de resiliência com números secundários
Para times que precisam reduzir riscos, a pergunta não é “como burlar bloqueios”, e sim “como evitar que um bloqueio paralise tudo”. Uma estrutura mínima costuma incluir:
1) Número dedicado por finalidade (e não “um número para tudo”)
Separar por uso reduz impacto em cascata. Exemplos práticos:
- Número de autenticação: usado para receber sms de OTP e recuperações;
- Número de atendimento: exposto ao público (WhatsApp Business, site, anúncios);
- Número de cadastros pontuais: para ferramentas, testes e integrações temporárias.
Essa segmentação evita que o canal público (mais exposto a spam e tentativas de engenharia social) seja o mesmo canal que destrava acessos críticos.
2) Propriedade do número no nível da operação (não no nível da pessoa)
O número precisa ser tratado como ativo do negócio. Isso significa: documentação interna, responsável definido, e regras de troca/transferência quando há mudança de equipe.
3) Acesso controlado e auditável
Se mais de uma pessoa precisa ver códigos, defina um fluxo: quem recebe, quem registra, quem executa a ação e como isso fica documentado. O objetivo é reduzir improviso — e improviso é onde incidentes nascem.
Boas práticas para receber sms (OTP) com segurança
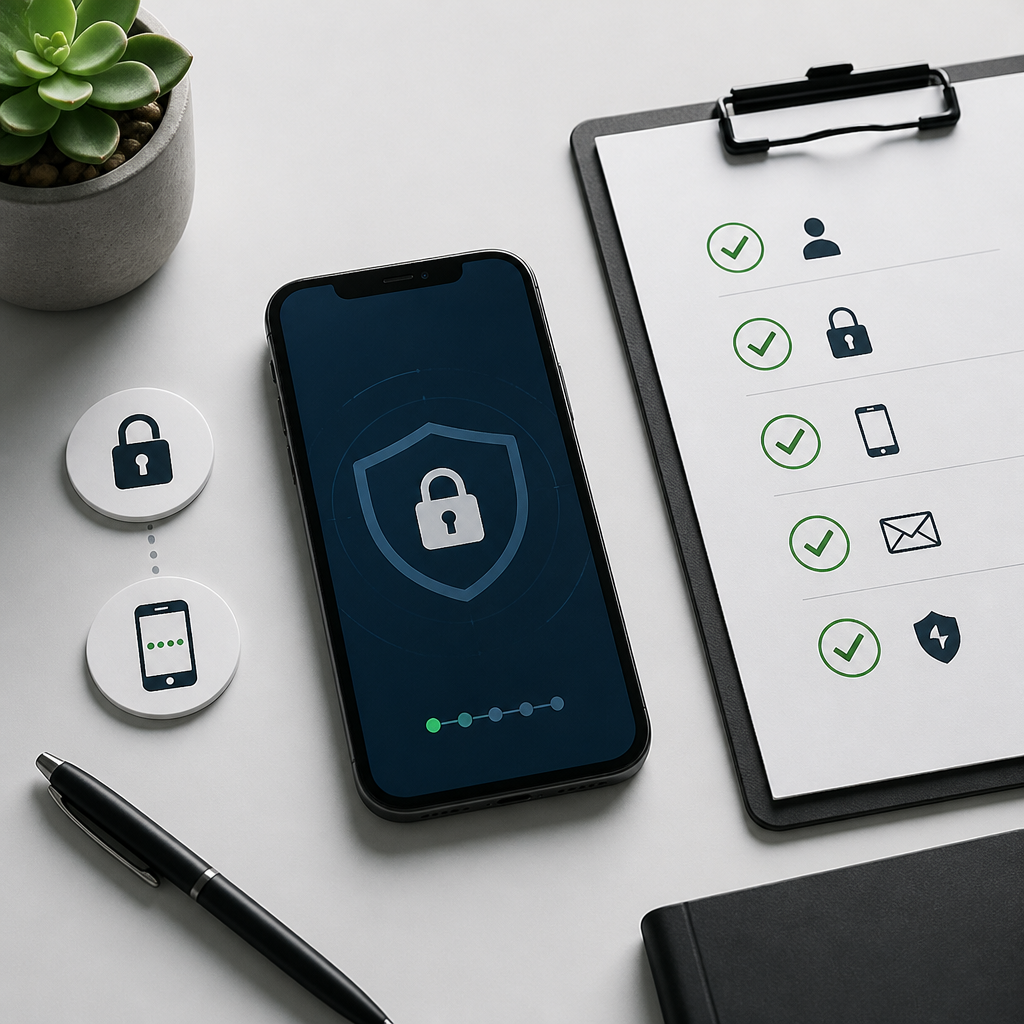
Receber sms de autenticação é uma rotina sensível. Algumas práticas editoriais e operacionais ajudam a reduzir risco:
- Não compartilhe OTP em canais abertos (grupos, prints, mensagens sem contexto). Se precisar repassar, use um canal interno com controle e registre a solicitação.
- Padronize o registro: data/hora, plataforma, conta afetada, solicitante, motivo e ação tomada.
- Prefira autenticação por aplicativo quando disponível. Muitas plataformas incentivam métodos adicionais; o próprio Instagram publica atualizações sobre ferramentas de verificação e autenticação.
- Evite “número único para tudo”. Um incidente em um serviço não deve travar o restante.
- Treine o time contra engenharia social: golpes frequentemente tentam induzir o envio de códigos. Coberturas como as do G1 mostram como o fator humano é explorado.
Na prática, o que times resilientes fazem é simples: tratam o SMS como credencial temporária, com o mesmo cuidado que tratariam uma senha.
Fluxos de contingência: o que fazer quando uma conta cai
Mesmo com estrutura, bloqueios podem acontecer. A diferença está em ter um plano de resposta. Um fluxo enxuto, que reduz tempo parado, costuma seguir esta lógica:
Passo 1: classificar o incidente
- É bloqueio de login? Revisão de anúncios? Restrição de mensageria?
- O problema é de autenticação (OTP) ou de política/segurança?
Passo 2: acionar o canal correto
Se for autenticação, o gargalo é receber sms. Se for política, o gargalo é documentação e recurso. Misturar os dois atrasa a resolução.
Passo 3: preservar evidências e reduzir mudanças simultâneas
Evite “mexer em tudo ao mesmo tempo” (trocar e-mail, senha, dispositivo, IP, método de pagamento). Mudanças em cascata podem aumentar suspeitas automatizadas. Faça uma alteração por vez, com registro.
Passo 4: manter a operação rodando com redundância
Quando possível, mantenha campanhas e atendimento com estruturas paralelas previamente planejadas (contas de contingência, perfis de suporte, canais alternativos). O ponto é não improvisar no meio do incêndio.
Uma solução prática: número dedicado para destravar verificações sem expor a linha principal
Para equipes que precisam reduzir riscos, um caminho pragmático é adotar um número dedicado para rotinas de verificação e cadastros, separado do número pessoal e do número público de atendimento. Isso ajuda a organizar acessos, reduzir dependência de uma pessoa e acelerar respostas quando a plataforma exige confirmação.
Se a sua prioridade é receber sms em um fluxo mais controlado, a recomendação é centralizar esse processo em um número dedicado e com governança. Uma opção é usar receber sms em um ambiente pensado para esse tipo de necessidade, mantendo a linha principal menos exposta e a operação mais previsível.
Checklist editorial para times que precisam reduzir riscos
- Existe um número dedicado para autenticação (OTP) separado do número público?
- Há um responsável e um substituto definidos para o canal de verificação?
- Os códigos recebidos são registrados com contexto (quem, quando, por quê)?
- O time sabe identificar tentativas de engenharia social envolvendo OTP?
- Há um plano de contingência para bloqueios (classificação, evidências, recurso)?
- As permissões de acesso às contas seguem o princípio do menor privilégio?
FAQ
Usar número secundário é “gambiarra”?
Não necessariamente. Em operações profissionais, redundância e separação de canais são práticas comuns para reduzir risco e dependência de um único ponto de falha.
Receber sms em um número dedicado resolve qualquer bloqueio?
Não. Ele ajuda quando o bloqueio depende de autenticação/recuperação. Restrições por política, segurança ou suspeita de atividade exigem análise e recurso conforme as regras da plataforma.
Como evitar que o número de verificação vire um risco interno?
Com governança: acesso limitado, registro de solicitações, responsável definido e treinamento para não compartilhar OTP sem validação.
Isso tem relação com LGPD?
Indiretamente, sim. Separar canais, reduzir exposição do número pessoal e controlar acessos ajuda a organizar responsabilidades e diminuir risco de incidentes envolvendo dados e credenciais. Para contexto, consulte a Lei Geral de Proteção de Dados (LGPD).